



 이미지 확대보기
지난 2004년 국가기관 전산망이 뚫리는 대형 해킹 사건이 있었고, 그로부터 딱 10년 뒤인 2014년 1월에는 대형 카드사 3곳에서 무려 1억 400만 건이라는 어마어마한 규모의 국민 개인정보가 새어 나가는 사상 초유의 사태가 벌어졌다.
당시 필자는 금융감독원에서 이 사태를 수습하는 총괄 책임을 맡으며 참담한 현장을 온몸으로 겪었다. 개인정보유출 관련 관리감독 권한은 행정안전부에 있었는데 유출기관이 금융기관이라는 이유로 금감원이 담당했다.
이런 상황을 방치해도 괜찮을까. 이대로 가다가는 앞으로 10년 뒤, 우리가 땀 흘려 모은 예금 통장마저 무사하지 못할 것이라는 걱정은 기우에 그치지 않을 가능성이 크다.
복잡하고 어려운 컴퓨터 용어는 잠시 내려놓고, 평범한 국민의 눈높이에서 이 문제를 짚어보자. 왜 2004년, 2014년, 2024년까지 10년마다 이런 사고가 반복되는가. 소중한 자산을 지키기 위해 과연 어떤 방패를 들어야 할 것인가.
관련기사
10년 주기 반복되는 사고는 '설마'와 '책임 떠넘기기'가 만든 인재(人災)
지난 2014년 카드사 정보 유출 사태는 천재적인 악당이 시스템을 부수고 들어온 것이 아니었다.보안 프로그램을 만들어주러 온 외부 회사의 직원이, 손가락만 한 USB 메모리에 진짜 고객들의 정보를 몰래 담아 주머니에 넣고 나온 어이없는 사건이었다. 귀찮다는 이유로 외부 직원에게 진짜 정보 창고의 문을 활짝 열어주었고, 기본적인 자물쇠조차 채우지 않았다. 이리저리 일을 하청 주는 구조 속에서 안전보다는 '비용 절감'만 외치다 터진 사고였다.
2004년에 터진 해킹사건도, 최근 발생한 2024년 정부 시스템 유출 사태도 모두 꼼꼼한 감시와 통제가 제대로 작동하지 않았다는 점에서 10년 전, 20년 전과 무섭도록 닮아 있다.
한 번 새나간 정보는 절대 주워 담지 못하는 평생의 족쇄
개인정보 유출이 무서운 가장 큰 이유는 한 번 엎질러진 물처럼 두 번 다시 '회수'할 수 없다는 데 있다. 유출된 정보에는 이름, 연락처는 물론 개인 연봉, 대출 현황 등 남에게 절대 알려주기 싫은 은밀한 사정이 모두 담겨 있다.이런 정보들은 어둠의 경로를 떠돌며 영원히 범죄자들의 먹잇감이 된다. 옛날의 보이스피싱이 아무에게나 전화를 걸어 운 좋게 걸려들기를 바라는 무작위 낚시였다면, 지금은 범죄자가 나보다 내 지갑 사정을 더 잘 알고 "이자 싼 곳으로 대출을 바꿔주겠다"며 다가오는 계획 범죄다. 걸리면 누구든 꼼짝없이 속아 넘어갈 수 밖에 없다.
유출 기업에 몽둥이만 들면 '해커와의 위험한 뒷거래' 부추기는 꼴
고객의 정보를 제대로 지키지 못해 사고를 낸 기업에 책임을 묻는 것은 당연하다. 국가기관인 행정안전부부터 엄중한 책임을 물어야 한다, 하지만 무조건 과도한 처벌만 앞세우는 것이 과연 능사일까. 기업들이 막대한 벌금과 영업 정지라는 치명적인 타격이 두려워 사건 자체를 은밀하게 감추려는 유혹에 빠질 가능성이 크기 때문이다.실제로 기업들이 고객 정보를 유출 당했을 때, 투명하게 당국에 신고하기보다 악성 해커들의 실체를 감춰주는 조건으로 뒷거래를 하는 씁쓸한 현실을 목도하게 된다. 추적이 어려운 '비트코인' 등 가상화폐를 해커에게 몰래 찔러주고 훔쳐 간 정보를 되찾아오려 하거나 입을 막으려 하는 식이다.
유출 사실이 세상에 알려지면 회사가 망할 수도 있으니, 피해를 당한 기업조차 정보가 털렸다는 사실을 필사적으로 숨기게 된다. 따라서 일방적으로 매만 들 것이 아니라, 사고 발생 시 즉시 신고하고 함께 방어막을 치는 기업에게는 유연한 제도적 안전망을 열어줘서 양지로 끌어내야 한다.
뚫리지 않을 든든한 방어 생태계 구축이 관건
다시는 뚫리지 않도록 국가가 '든든한 뒷배'가 되어 방어 생태계를 새로 짜는 게 시급하다. 땜질식 처방이나 윽박지르기로는 절대 이렇게 봇물을 이루는 정보유출 위기를 넘을 수 없다.2004년부터 이어진 이 비극적 주기를 끊어내기 위해서 세 가지 대안을 적극적으로 추진할 것을 제안한다.
국가가 전면에 나서 '세계 1등 민간 보안기업'을 키워내야
지금 대한민국의 정보 방어망이 이토록 허술하게 흔들리는 진짜 이유는, 최전선에서 방패 역할을 해야 할 '민간 전문 보안기관'들이 영세함을 면치 못해 제 역할을 할 수 없기 때문이다.글로벌 해커 조직은 날로 거대해지는데 국내 방어군은 너무나 빈약하다. 여기서 '국가가 전면에 나서라'는 말은 국가가 직접 모든 컴퓨터를 지키고 막아내라는 뜻이 아니다. 뛰어난 기술을 가진 민간 보안업체들이 마음껏 활약할 수 있도록 국가가 확실한 뒷바라지를 해줘야 한다는 의미다.
국가 차원에서 사이버 해킹 공격 방어를 위한 예산을 과감하게 지원하고, 유능한 '화이트해커(착한 해커)'들이 모인 보안기업들이 세계 제1의 방패를 만드는 글로벌 톱 기업으로 성장할 수 있도록 든든한 물주이자 후원자가 되어야 한다.
'개인정보보호위원회'를 최고의 사이버 전문가 집단으로 쇄신해야
개인정보보호와 관련된 문제를 총괄하는 개인정보보호위원회가 단순히 사고 터지면 과태료 매기고 서류 조사만 하는 행정 부처에 머물러서는 안된다. 해커들의 최신 공격 기술과 속임수를 현장에서 단번에 꿰뚫어 볼 수 있는 진짜 사이버 보안 전문가들을 대거 투입하여 위원회의 전문성을 획기적으로 끌어올려야 한다.아무도 믿지 않는 깐깐한 출입검사와 ‘정보 이름표 떼기'를 의무화해야
회사 내부 직원이든 밖에서 온 기술자든, 정보 창고에 접근할 때는 매번 깐깐하게 신분을 확인해야 한다.또한 도둑이 금고를 털어가더라도 훔쳐 간 것이 누구의 것인지 알아볼 수 없게 정보의 '이름표'를 떼어내고, 복잡한 암호로 섞어 놓아 범죄에 절대 써먹을 수 없는 '고철 덩어리'로 만들어 보관하는 기술을 의무화해야 한다.
자신의 정보를 안전하게 지키는 것은 곧 내 지갑과 가족의 평화를 지키는 현대 사회의 가장 중요한 '국가 안보'다. 국가가 든든한 후원자가 되어 세계적인 보안 기업과 착한 해커들을 길러내고, 최고의 전문가들이 모여 철통같은 방어망을 구축해야만 10년 뒤인 2034년에 우리의 예금 통장을 범죄자에게 뺏기지 않을 수 있다.
지난 2004년부터 10년 주기로 어김없이 반복되어 온 이 지긋지긋한 정보유출 참사, 이제는 무능을 탓하기보다 모두가 힘을 합쳐 근본적인 체질을 바꿔야 한다,
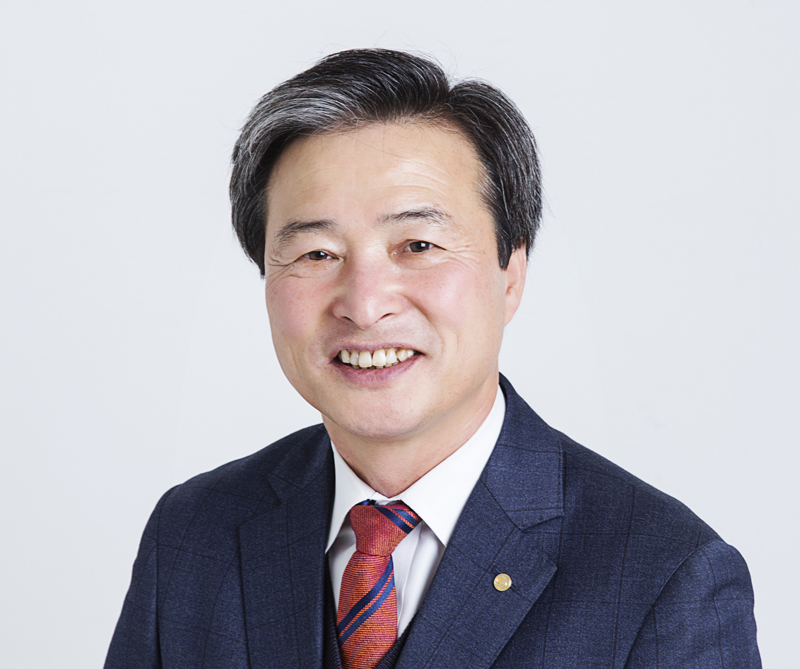
조성목 서민금융연구원 원장(前 금융감독원 선임국장)
데일리 금융경제뉴스 Copyright ⓒ 한국금융신문 & FNTIMES.com
저작권법에 의거 상업적 목적의 무단 전재, 복사, 배포 금지

가장 핫한 경제 소식! 한국금융신문의 ‘추천뉴스’를 받아보세요~